Die Burg ist längst überrannt
Es ist Dienstag, 14:30 Uhr. Im Lagezentrum der xbank sitzt das
Die Diskussion im Raum dreht sich nicht um die Frage “Wie ist er reingekommen?” — die ist beim Phishing-Klick einer Sachbearbeiterin schnell beantwortet. Die wirkliche Frage lautet:
Warum hat unsere Verteidigung nicht früher Alarm geschlagen?
Genau das ist die Geschichte dieses Moduls — vom alten Modell, das genau diese Frage nicht stellen konnte, hin zu modernen Architekturen, die sie zur Grundannahme machen.
 ESC oder Klick außerhalb zum Schließen
Das alte VPN-Modell — und warum es scheitert
Das klassische Sicherheitsmodell der 1990er und 2000er folgte einer
einfachen Logik: harte Außenmauer, drinnen wird allem vertraut.
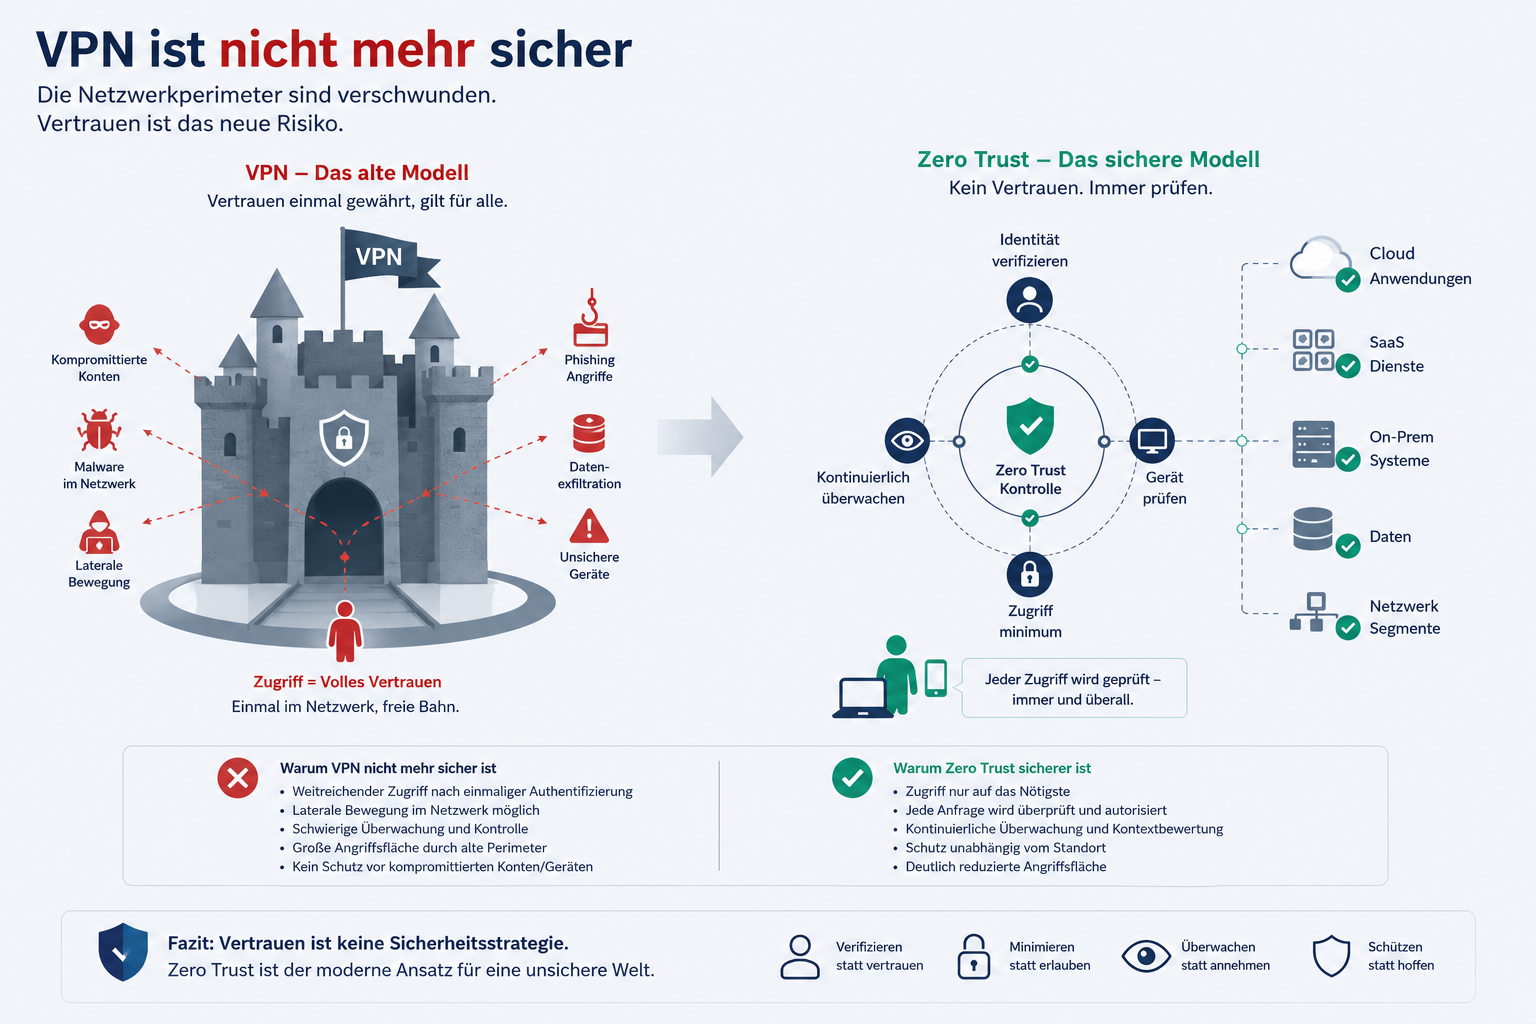
In der Praxis hat das Modell sechs typische Schwachstellen, die in der Grafik oben links zusammengefasst sind:
Kompromittierte Konten
Ein gestohlenes Login-Passwort genügt — wer durch die Tür kommt, ist
drinnen. Ohne kontinuierliche Prüfung bleibt der Angreifer monatelang
unerkannt. Hauptthemen:
Malware im Netzwerk
Schadsoftware, die einmal in der internen Zone landet, kann sich ungehindert auf andere Systeme ausbreiten. Klassische Beispiele aus früheren Modulen: WannaCry 2017 verbreitete sich über das interne SMB-Protokoll. NotPetya 2017 nutzte interne Vertrauensbeziehungen, um sich von Maersk-System zu Maersk-System zu verbreiten.
Laterale Bewegung
Sobald ein Angreifer einen Brückenkopf hat, wandert er von Server zu Server, sucht privilegierte Zugänge, baut sich eine Karte des internen Netzes auf. Im Castle-and-Moat-Modell gibt es keine inneren Mauern — die Bewegung ist ungebremst.
Phishing-Angriffe
Phishing zielt direkt auf den schwächsten Punkt: den Mitarbeiter, der
das VPN-Login eingibt. Ein erfolgreiches Phishing entwertet die
gesamte
Datenexfiltration
Wenn der Wassergraben nur den Eingang überwacht, nicht den Ausgang, kann ein Angreifer beliebig viele Daten nach außen schicken. Bangladesh Bank, HSBC SwissLeaks und Capital One sind alle Vorfälle, in denen die Exfiltration erst nach Tagen oder Monaten auffiel — und in denen die Vor-VPN-Grenze keine Hilfe war.
Unsichere Geräte
Im klassischen Modell darf jedes Gerät, das im VPN angemeldet ist, ins Netz. Ob es einen aktuellen Patch-Stand hat, ob ein EDR läuft, ob es überhaupt ein dienstliches Gerät ist — wird nicht geprüft. Ein ungepatchter Heim-Laptop wird genauso behandelt wie ein gehärteter Bank-Arbeitsplatz.
Zero Trust
Zero Trust ist eine Architektur-Philosophie: kein Vertrauen wird implizit gewährt, jeder Zugriff wird einzeln geprüft. Geprägt 2010 von Forrester Research, durch das US-Standardwerk NIST SP 800-207 (2020) zum Industriestandard ausgearbeitet.
Vier operative Prinzipien
In der Bank-Praxis konkretisiert sich Zero Trust in vier Prinzipien — in der Grafik oben rechts als Quadranten dargestellt:
-
Identität verifizieren. Jeder Zugriff erfordert eine nachweisbare Identität — nicht nur einmalig beim Login, sondern bei jedem sensiblen Schritt. Werkzeuge:
IAM MFA PAM -
Gerät prüfen. Auch das Gerät selbst muss vertrauenswürdig sein: aktueller Patch-Stand, Disk-Encryption aktiv,
EDR -
Kontinuierlich überwachen. Vertrauen ist nicht statisch. Wenn sich das Verhalten eines Nutzers oder Geräts plötzlich ändert (Login aus ungewöhnlichem Land, plötzlicher Massendownload), greift die Detection.
SIEM XDR -
Zugriff minimum. Jeder bekommt nur die Rechte, die für die konkrete Aufgabe nötig sind, und nur für die konkrete Zeit. Just-in-Time-Privilegien statt Dauer-Admin. Just-Enough-Access statt voller Rolle. Das ist
Least Privilege
Die Prinzipien hinter den Prinzipien — NIST SP 800-207
Die vier operativen Punkte oben lassen sich auf drei strategische Grundsätze von NIST zurückführen:
| Strategisch (NIST) | Operativ (Bank-Praxis) |
|---|---|
| Verify Explicitly | Identität verifizieren · Gerät prüfen |
| Use Least Privilege Access | Zugriff minimum |
| Assume Breach | Kontinuierlich überwachen · Detection priorisieren |
In jedem Bewerbungsgespräch für eine 2nd-Line- oder SOC-Rolle wird nach beiden Sichtweisen gefragt — der strategischen (“was sind die Prinzipien?”) und der operativen (“was tust du konkret?”).
Was bedeutet das in einer Bank konkret?
Die folgende Tabelle ist die Standard-Vergleichsfolie in jedem Architektur-Workshop:
| Klassisch (VPN) | Zero Trust |
|---|---|
| VPN-Login → ich bin “drin” und sehe alles | Jede einzelne Anwendung verlangt eigene Authentisierung |
| Admin-Account hat 24/7 Vollzugriff | Privileg wird on demand für 30 Min gewährt, mit Begründung |
| Server vertraut anderem Server im selben Subnet | Jede Service-zu-Service-Verbindung über |
Defense in Depth — sieben Schichten als Verstärkung
Zero Trust beschreibt das Architektur-Prinzip („nichts und niemandem
implizit vertrauen”). Defense in Depth beschreibt die konkrete
Umsetzung in mehreren parallelen Schutzschichten. Beide gehören
zusammen: Zero Trust ohne Defense in Depth wäre eine Idee ohne
Implementierung; Defense in Depth ohne Zero Trust wäre alte
Die sieben klassischen Schichten:
Jede Schicht ist gegen bestimmte Phasen der
Netzwerksegmentierung & Mikrosegmentierung
Eine zentrale Verteidigungslinie ist die Trennung des Netzes in Zonen. Klassisch funktioniert das so:
In der Praxis ist das Zonenmodell bei Banken seit Jahrzehnten Standard:
Mikrosegmentierung
Was Zero Trust dem Modell hinzufügt: Auch innerhalb einer Zone wird kein implizites Vertrauen gewährt. Wenn 30 Server im internen Netz stehen, heißt Mikrosegmentierung: jeder einzelne Server bekommt seine eigene Policy. Eine kompromittierte Datenbank kann dadurch nicht einfach den Mailserver nebenan angreifen, obwohl beide im selben Subnet stehen.
East-West vs. North-South
Zwei Begriffe, die du in jedem Architektur-Gespräch hören wirst:
- North-South Traffic: Verkehr, der zwischen “drinnen” und “draußen” fließt — klassisch durch die Firewall.
- East-West Traffic: Verkehr innerhalb des internen Netzes — zwischen zwei Servern, zwei Containern, zwei Services. Genau das ist die Lücke, die Mikrosegmentierung schließt.
Die meisten Angreifer verbringen 95 Prozent ihrer Zeit mit East-West-Bewegung. Wer die nicht überwacht, sieht den Angriff bis Phase 6 der Kill Chain nicht.
Endpoint-Schutz: AV EDR XDR
Drei Generationen von Endpoint-Sicherheit, jede mit anderen Erkennungs-Mechanismen:
| Generation | Wie sie erkennt | Was sie kann | Was sie nicht kann |
|---|---|---|---|
| Antivirus | Signaturen bekannter Schadsoftware | Bekannte Malware blockieren | Zero-Days, Living-off-the-Land |
| EDR | Verhaltensanalyse, Telemetrie, Heuristik | Auch unbekannte Malware erkennen, Forensik, Rollback | Korrelation über mehrere Quellen |
| XDR | EDR + Netzwerk + Cloud + Identity korreliert | Cross-Domain-Sichtbarkeit, automatisierte Response | ersetzt nicht das menschliche Threat-Hunting |
Was leistet ein modernes EDR konkret?
Ein typischer EDR-Agent auf einem Bank-Laptop sammelt Tausende Telemetrie-Ereignisse pro Minute: Prozess-Starts, Datei-Zugriffe, Netzwerk-Verbindungen, PowerShell-Befehle, Registry-Änderungen. Diese Telemetrie wird zentral korreliert. Wenn ein bestimmtes Muster auftaucht (z.B. “Word startet PowerShell, das eine Verbindung zu einer ungewöhnlichen externen IP aufbaut”), schlägt der EDR Alarm — und kann den Prozess isolieren oder beenden, bevor Schaden entsteht.
Marktführer für Bank-Einsatz 2026: CrowdStrike Falcon, SentinelOne, Microsoft Defender for Endpoint, Palo Alto Cortex XDR. Bei großen Häusern teilweise parallel im Einsatz, um Hersteller-Abhängigkeit zu reduzieren.
SIEM & SOC — die Detection-Schicht
Wenn EDR der Sensor auf jedem Endpoint ist, dann ist
Was sammelt ein SIEM?
Typische Datenquellen in einer Bank:
- Endpoint-Logs: Logins, Prozess-Aktivität, Dateioperationen
- Netzwerk-Logs: Firewall, Proxy, IDS/IPS, NetFlow
- Anwendungs-Logs: Web-Server, Datenbanken, SWIFT-Gateway
- Cloud-Audit-Trails: AWS CloudTrail, Azure Activity Logs, M365 Audit
- Identity-Logs: AD, Entra ID, MFA-Events, PAM-Sessions
Ein mittelgroßes Bank-SIEM verarbeitet mehrere Milliarden Events pro Tag. Die Kunst ist nicht das Sammeln, sondern das Korrelieren zu sinnvollen Alarmen — dort, wo Detection-Engineering anfängt.
Das SOC-Tier-Modell
| Tier | Aufgabe | Profil |
|---|---|---|
| Tier 1 | Triage von Alarmen, erste Bewertung, eindeutige False Positives schließen | Berufseinsteiger, Schichtdienst |
| Tier 2 | Vertiefung verdächtiger Alarme, Korrelation über Quellen, Entscheidung über Eskalation | 2-5 Jahre Erfahrung |
| Tier 3 | Threat Hunting (proaktive Suche), Forensik, Detection-Engineering | Senior, oft als CSIRT-Lead |
Eigenbetrieb oder MSSP?
Banken stehen vor der Wahl: eigenes SOC aufbauen oder bei einem
| Eigenbetrieb | MSSP |
|---|---|
| Volle Kontrolle, tiefe Bank-Spezifika | Sofort 24/7 verfügbar, keine Anlaufzeit |
| Erfordert 12-25 FTE für 24/7-Schichten | Kosten skalieren mit Volumen, nicht mit Schichten |
| Tiefes Threat-Hunting möglich | Bank-spezifische Detection muss verhandelt werden |
| Hohe Recruiting-Hürden | Mandantenfähigkeit-Risiken |
Realistisch in deutschen Banken: Hybridmodell. Tier 1 + 2 oft beim MSSP, Tier 3 (Threat Hunting, Detection-Engineering) im Haus mit der 2. Linie verzahnt. Die genaue Trennung ist regelmäßig Audit-Thema, weil DORA Art. 5-15 die Eigenverantwortung der Bank für IKT-Risikomanagement explizit fordert.
In kleinen Banken und Förderbanken ist diese Trennung nochmal anders gelagert — dort wird das SOC oft vollständig ausgelagert und das CSIRT als virtuelle Rolle organisiert. Wir vertiefen die drei Organisations-Modelle (Großbank, Mittelbank, Förderbank) in Modul 9 — Vorfallmanagement.
Zwei zentrale KRIs
-
MTTD -
MTTR
Beide sind Pflicht-KRIs in der 2.-Linie-Berichterstattung an Vorstand und Aufsicht.
Krypto und IAM kompakt
Beide Themen verdienen eigentlich eigene Module — die Vertiefung ist für Phase 3 vorgesehen. Hier nur das Mindest-Vokabular, das in jedem Architektur-Gespräch fällt.
Kryptographie
PKI TLS - Symmetrische vs. asymmetrische Verschlüsselung: AES (symmetrisch, schnell), RSA / ECC (asymmetrisch, für Schlüsselaustausch und Signaturen)
- Hashing: SHA-256, BLAKE2 — für Integritäts-Prüfung und Passwort-Speicherung
Hardware Security Modules (HSMs)
Identity & Access Management
IAM BAIT PAM RBAC MFA Least Privilege
Bank-Beispiele — Defense in Depth in der Realität
Capital One
Im Juli 2019 wurde bekannt, dass eine ehemalige AWS-Mitarbeiterin
100 Millionen Datensätze der US-Bank
Was an dem Fall lehrt:
- Die WAF-Schicht hat versagt — klassischer „ein-Layer-Versagen”-Fall
- Detection greift trotzdem — Capital One bemerkte den Vorfall durch einen externen Hinweis (verantwortliche Disclosure auf GitHub)
- MTTD lag bei rund 4 Monaten — der Angriff begann März 2019, entdeckt wurde er Juli 2019
- 80 Mio Dollar Strafe durch das US-OCC (Office of the Comptroller of the Currency) wegen mangelhafter Cloud-Risiko-Steuerung
Quelle: US DoJ Indictment 2019, Capital One 8-K-Filing, OCC Consent Order August 2020.
Maersk / NotPetya BCM
Was Maersk gerettet hat:
- Backups, die offline waren — und damit nicht mit infiziert wurden
- Eine Active-Directory-Replik in einem Büro in Ghana, das während des Angriffs gerade einen Stromausfall hatte und damit unangetastet blieb
- Ein in-house gebautes „Krisenstabs-Playbook”, das BCM mit Cyber-Forensik koppelte
- 10 Tage bis zur Wiederherstellung der Kern-IT
Quelle: A.P. Møller-Maersk Annual Report 2017, Wired-Artikel „The Untold Story of NotPetya” August 2018, Vortrag von Andy Powell (Maersk CISO) auf DEF CON 27.
Lehre: Defense in Depth schützt nicht nur vor dem Eindringen, sondern ermöglicht auch die Wiederherstellung. Backup-Strategie, segmentierte AD-Replikation und ein vorab geprobtes Recovery-Playbook sind genauso Defense-in-Depth wie Firewalls und EDR.
Die fünf Merksätze für Modul 4
-
Vertrauen ist keine Sicherheitsstrategie. Castle-and-Moat hält keinem APT, keinem Insider und keinem Lieferketten-Angriff stand. Assume Breach ist die neue Grundannahme.
-
Zero Trust steht auf vier operativen Beinen: Identität verifizieren, Gerät prüfen, kontinuierlich überwachen, Zugriff minimieren. Wer eines davon weglässt, hat kein Zero Trust.
-
Defense in Depth ergänzt Zero Trust, ersetzt es nicht. Sieben parallele Schutzschichten erzeugen Robustheit; Zero Trust gibt ihnen die gemeinsame Logik.
-
EDR ist heute Mindeststandard, XDR der Trend. Klassisches AV ist Bestandsfragment. SIEM und SOC sind die Brücke zur Detection — ohne sie ist Defense in Depth blind.
-
MTTD und MTTR sind die Meisterklasse-KRIs. Die teuerste Firewall ist nichts wert, wenn niemand auf den Alarm reagiert. Banken-Reife misst sich an der Geschwindigkeit, mit der Vorfälle erkannt und eingedämmt werden.
Quiz zum Modul
7 Fragen · bestanden ab 67% richtigen Antworten.
1. Welche Schwachstelle des klassischen VPN-/Castle-and-Moat-Modells beschreibt am treffendsten "Vertrauen einmal gewährt, gilt für alle"?
2. Welche der folgenden sind die vier operativen Prinzipien von Zero Trust? (mehrere richtig)
Mehrfachauswahl möglich.
3. Ordne den Defense-in-Depth-Schichten typische Maßnahmen zu.
- BegriffMenschDefinition hierher ziehen oder rechts anklicken
- BegriffNetzwerkDefinition hierher ziehen oder rechts anklicken
- BegriffEndpointDefinition hierher ziehen oder rechts anklicken
- BegriffIdentitätDefinition hierher ziehen oder rechts anklicken
Per Drag-and-Drop oder Klick zuordnen.
4. Worin unterscheidet sich EDR (Endpoint Detection and Response) hauptsächlich vom klassischen Antivirus?
5. Was ist der Unterschied zwischen North-South und East-West Traffic im Bank-Netzwerk?
6. Welche Aufgaben übernimmt typischerweise ein Security Operations Center (SOC)? (mehrere richtig)
Mehrfachauswahl möglich.
7. Was misst die KRI "Mean Time to Detect" (MTTD)?
Bitte alle Fragen beantworten, dann wird der Button aktiv.